Unabhaengiges Audit fuer digitale Sicherheit 01

⭐ Unabhängiges Außen-Infrastruktur-Audit 🛡️

VERSION 1.0 [BETA-PHASE] – VOLLER PRÜFUMFANG ZUM EINFÜHRUNGSPREIS

✅ Prüfung der digitalen Außenfassade, des elektronischen Schriftverkehrs und rechtlicher Compliance-Risiken
aus der Sicht eines externen Prüfers.

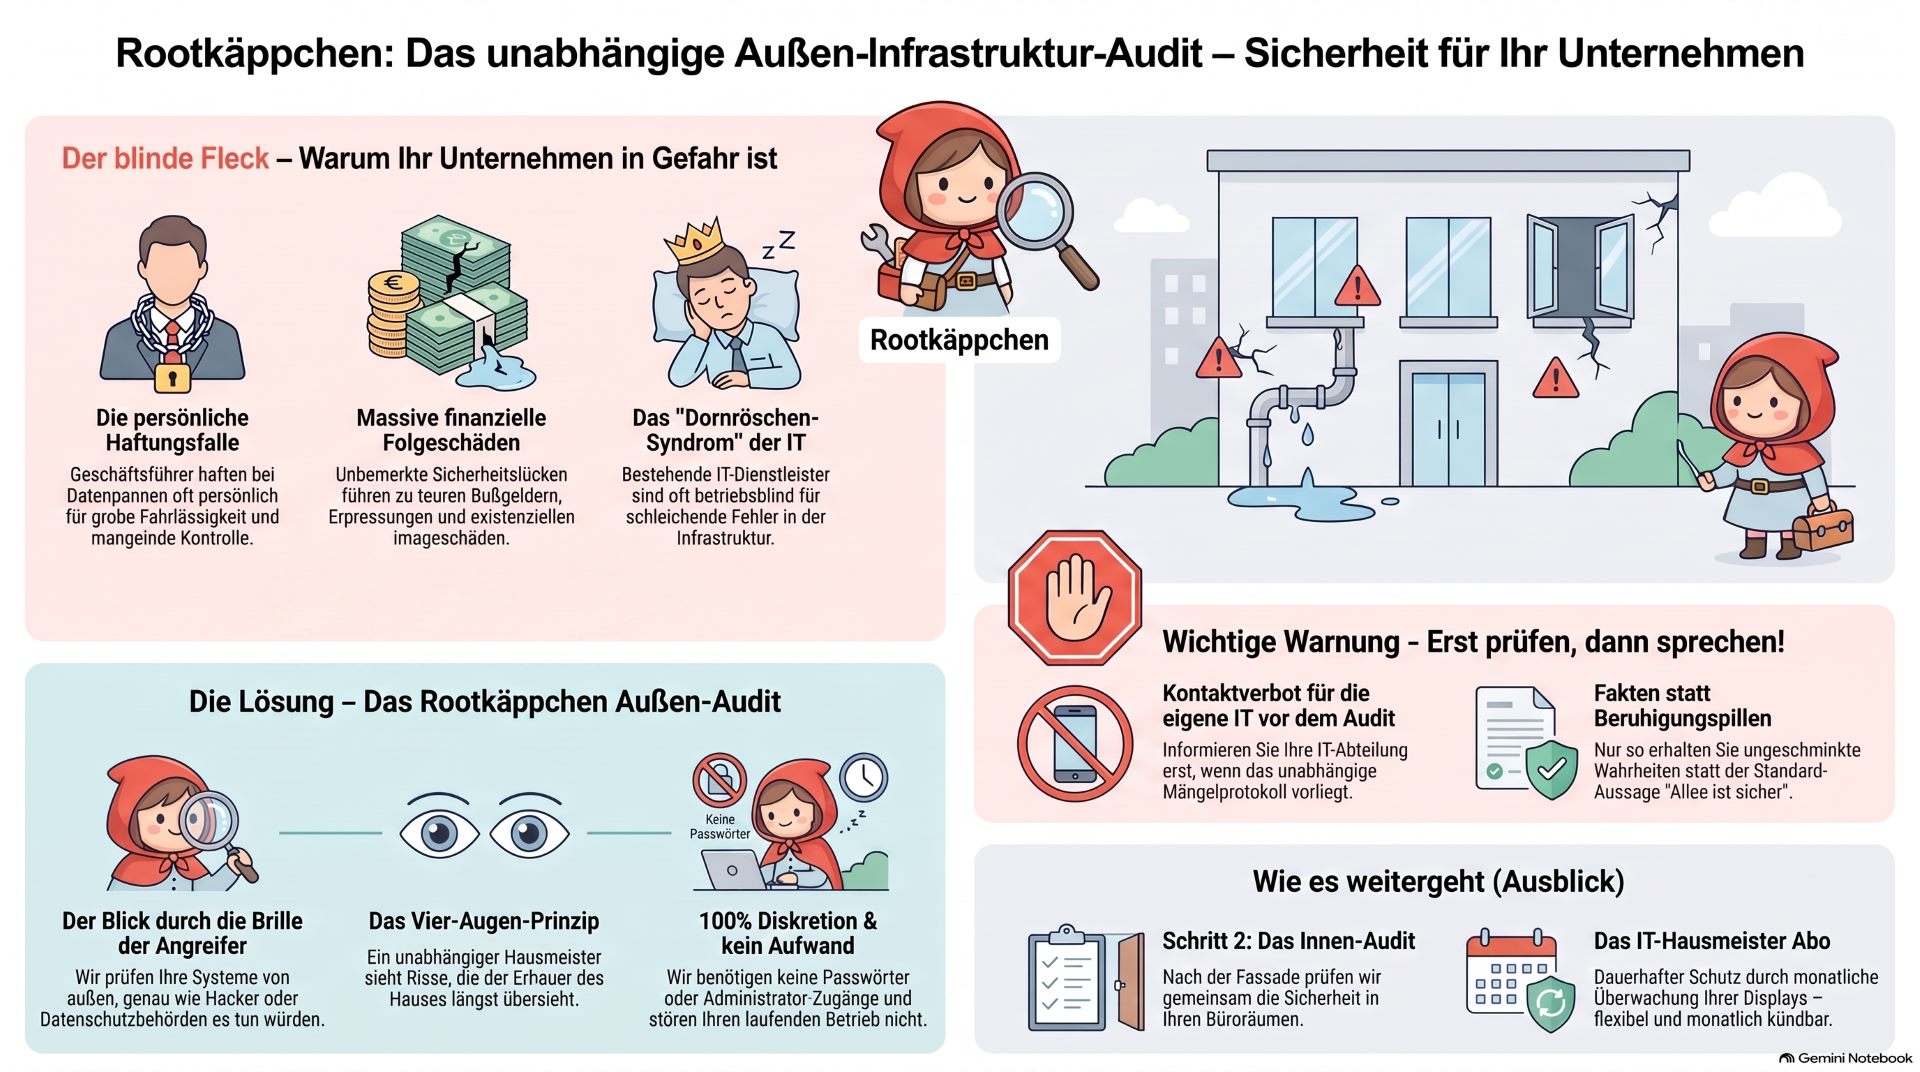
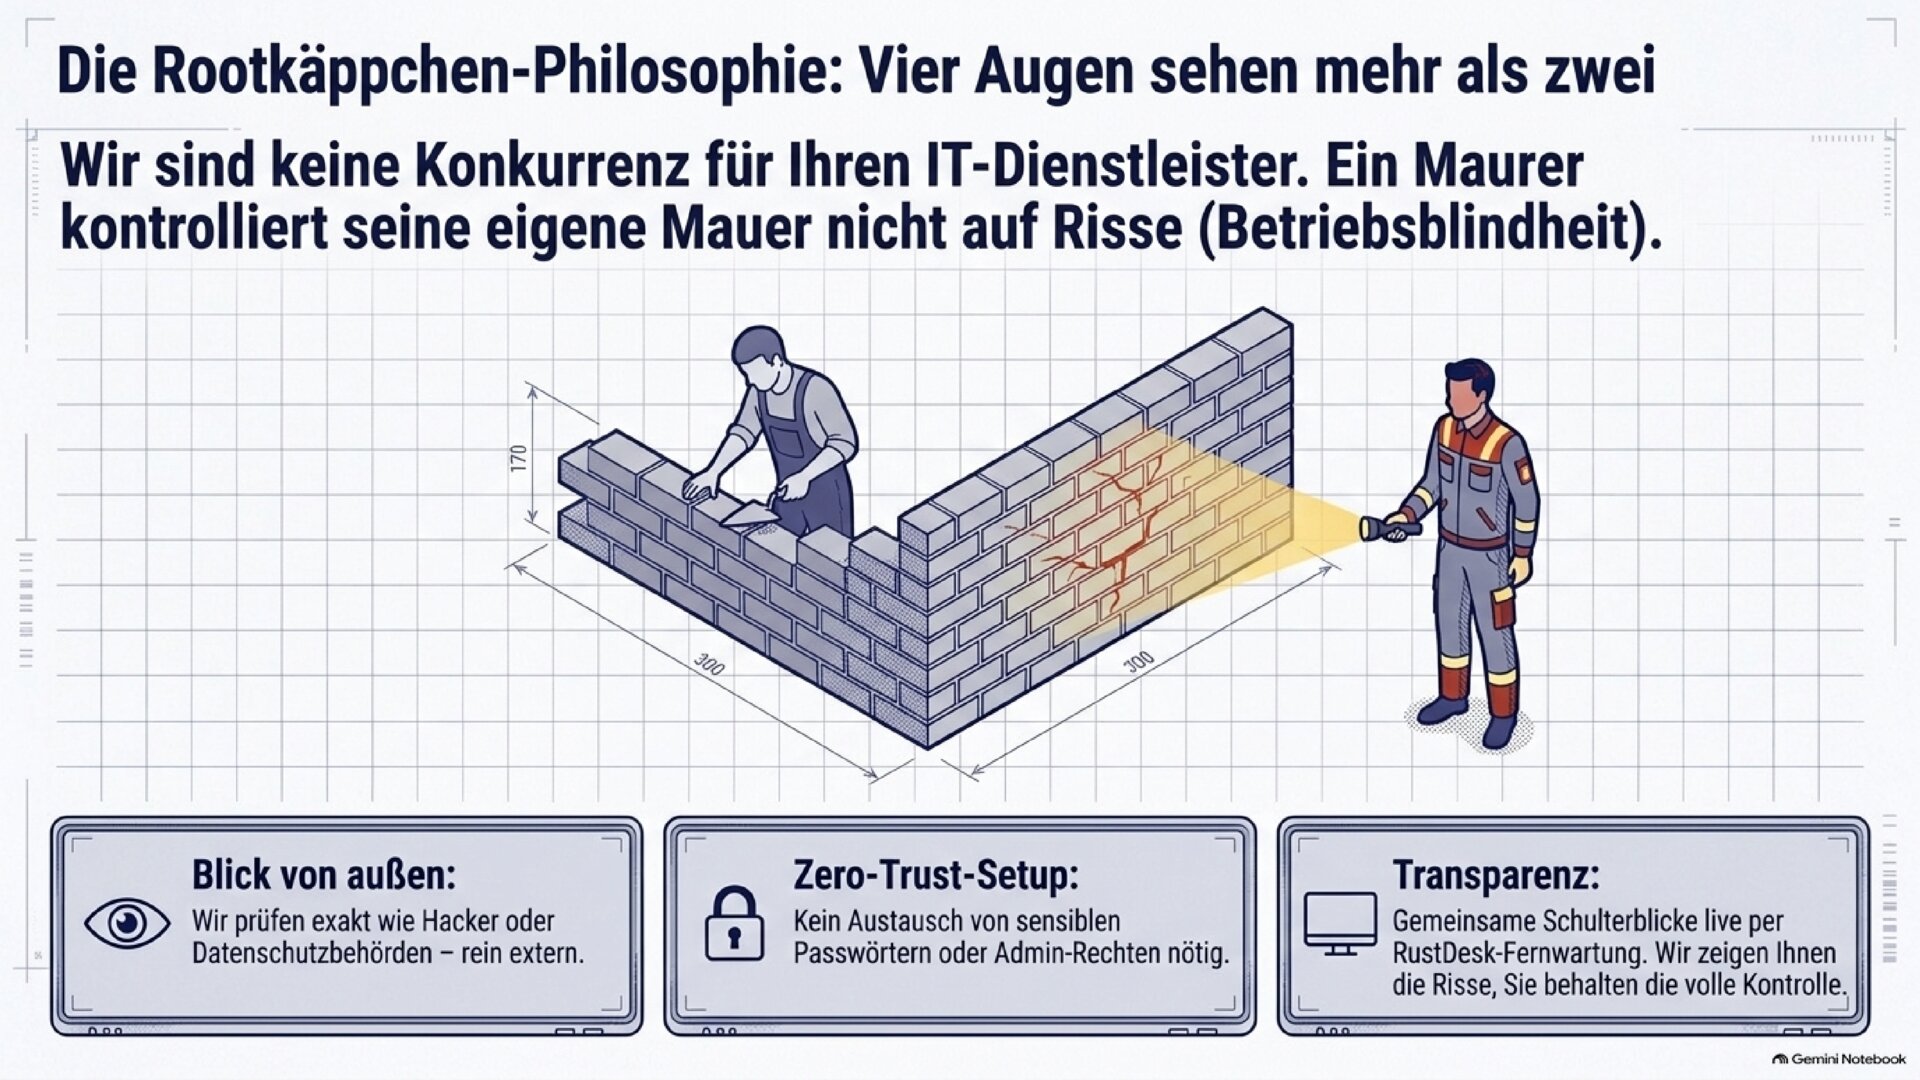
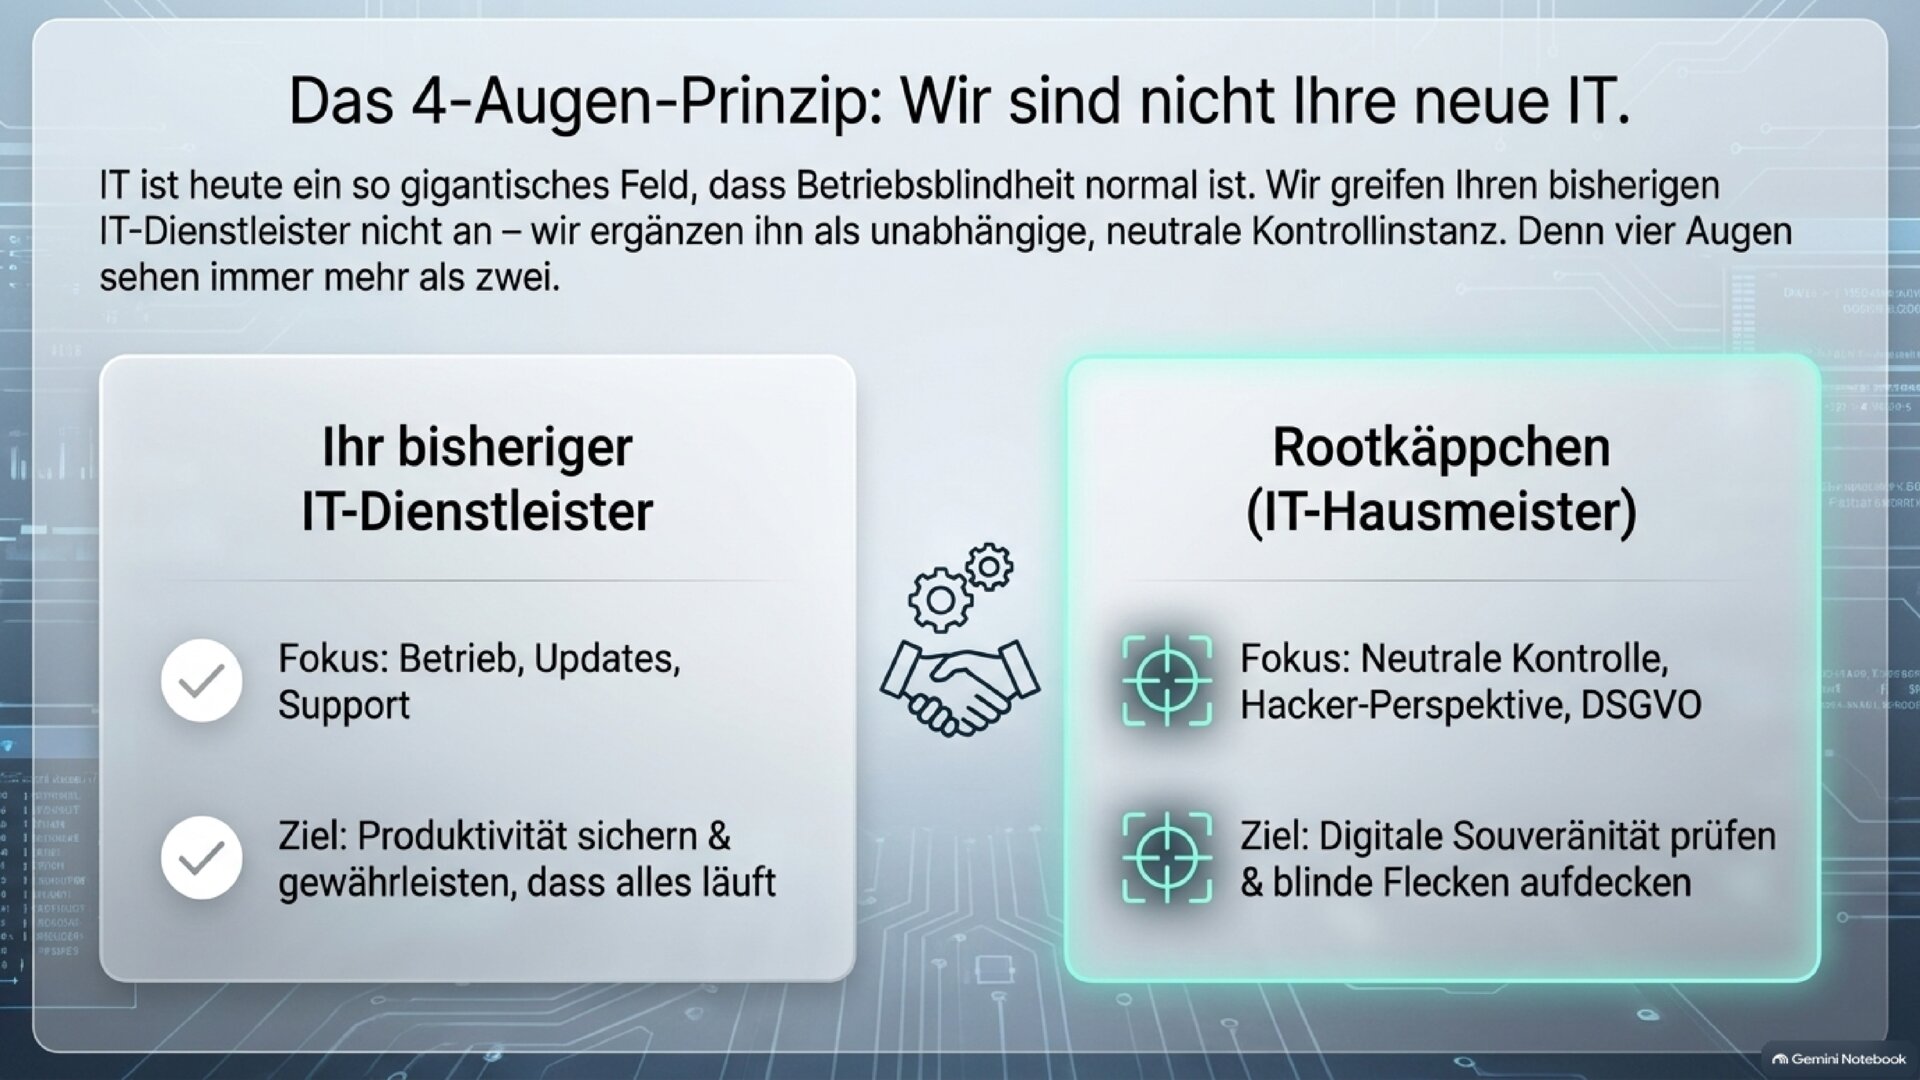
Als Geschäftsführer tragen Sie die volle persönliche Haftung für Datensicherheit und die Einhaltung der DSGVO. Doch wer kontrolliert eigentlich Ihre IT? Nach dem bewährten Vier-Augen-Prinzip bewertet dieses Audit Ihre Systeme absolut neutral und unvoreingenommen von außen – ohne Betriebsblindheit.

⚠️ Wichtiger Praxis-Hinweis für Inhaber

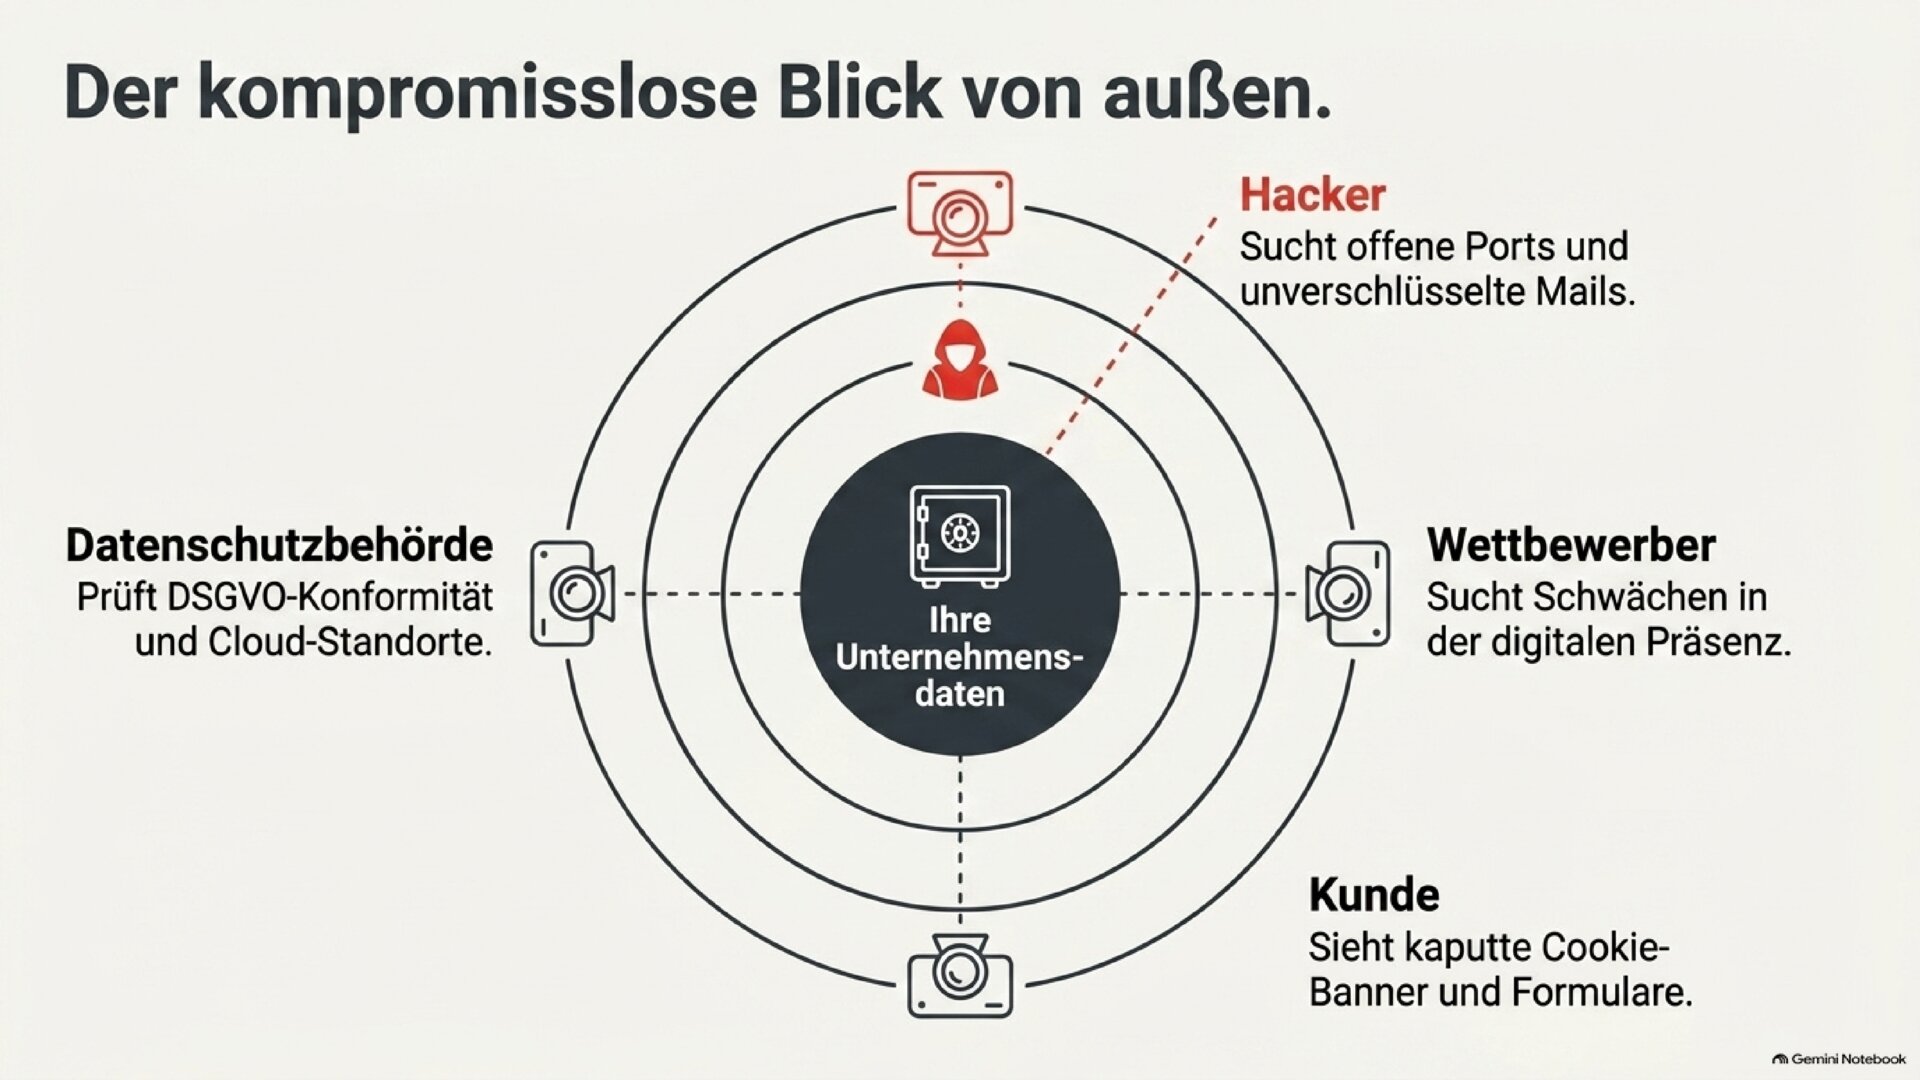
Es macht strategisch keinen Sinn, Ihre interne IT oder Ihren Dienstleister vorab zu informieren. Ohne unabhängige Fakten wird man Sie oft mit der Aussage „Alles läuft seit Jahren fehlerfrei“ beruhigen. Unsere Analyse erfolgt rein von außen über öffentlich zugängliche Schnittstellen. Es werden keine Passwörter benötigt. Ihre laufenden Betriebsprozesse werden nicht beeinträchtigt und Ihre IT merkt nichts von der Prüfung. Sie sichern sich erst die ungeschminkten Fakten.

👉 Was wird geprüft

  • • Kommunikations- & Transportwege:
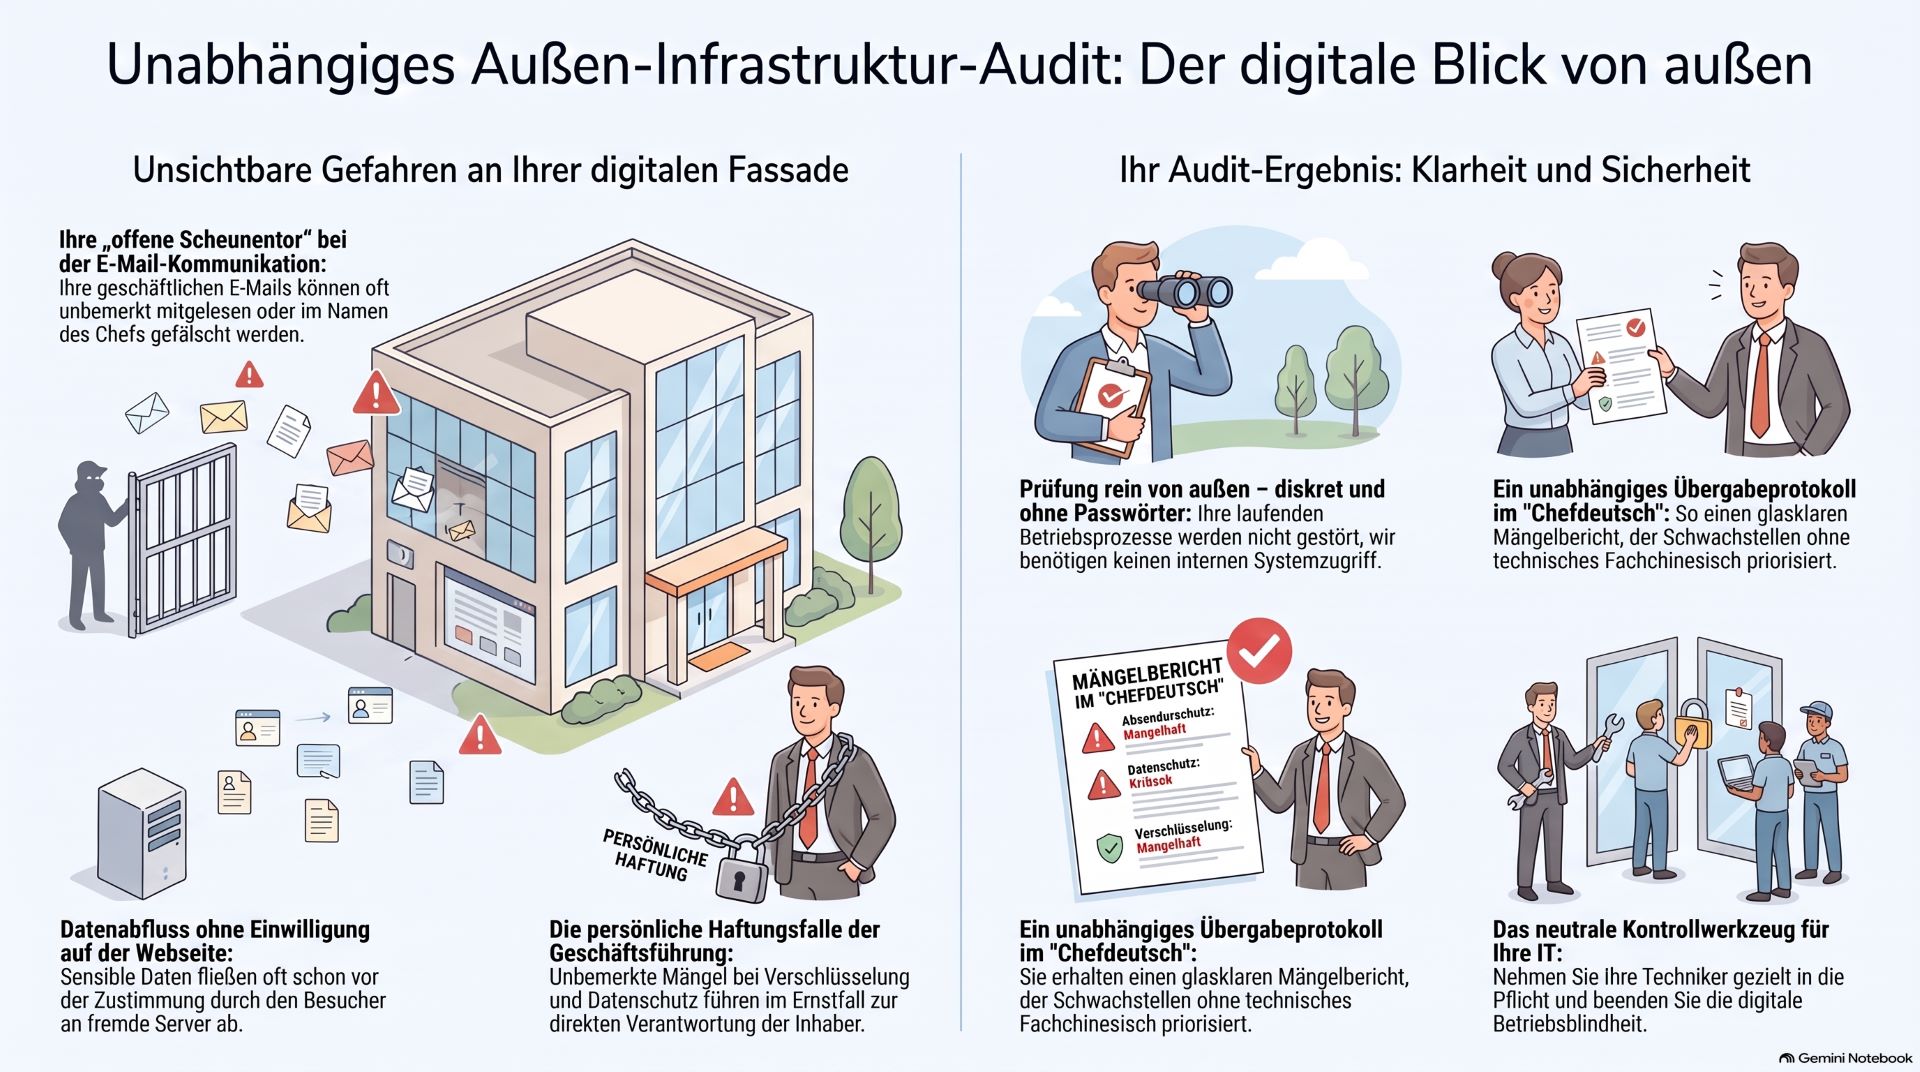
    Analyse des E-Mail-Verkehrs auf Abhörsicherheit, Verschlüsselungsverfahren und Schutz vor Identitätsmissbrauch (Chef-Spoofing).
  • • Technische Außenfassade:
    Validierung der Erreichbarkeit nach modernen Netzstandards, Prüfung digitaler Sicherheitszertifikate und Sichtbarkeit sensibler Administrations- und Wartungszugänge (z.B. Webseiten-Logins).
  • • Besucher- & HR-Compliance:
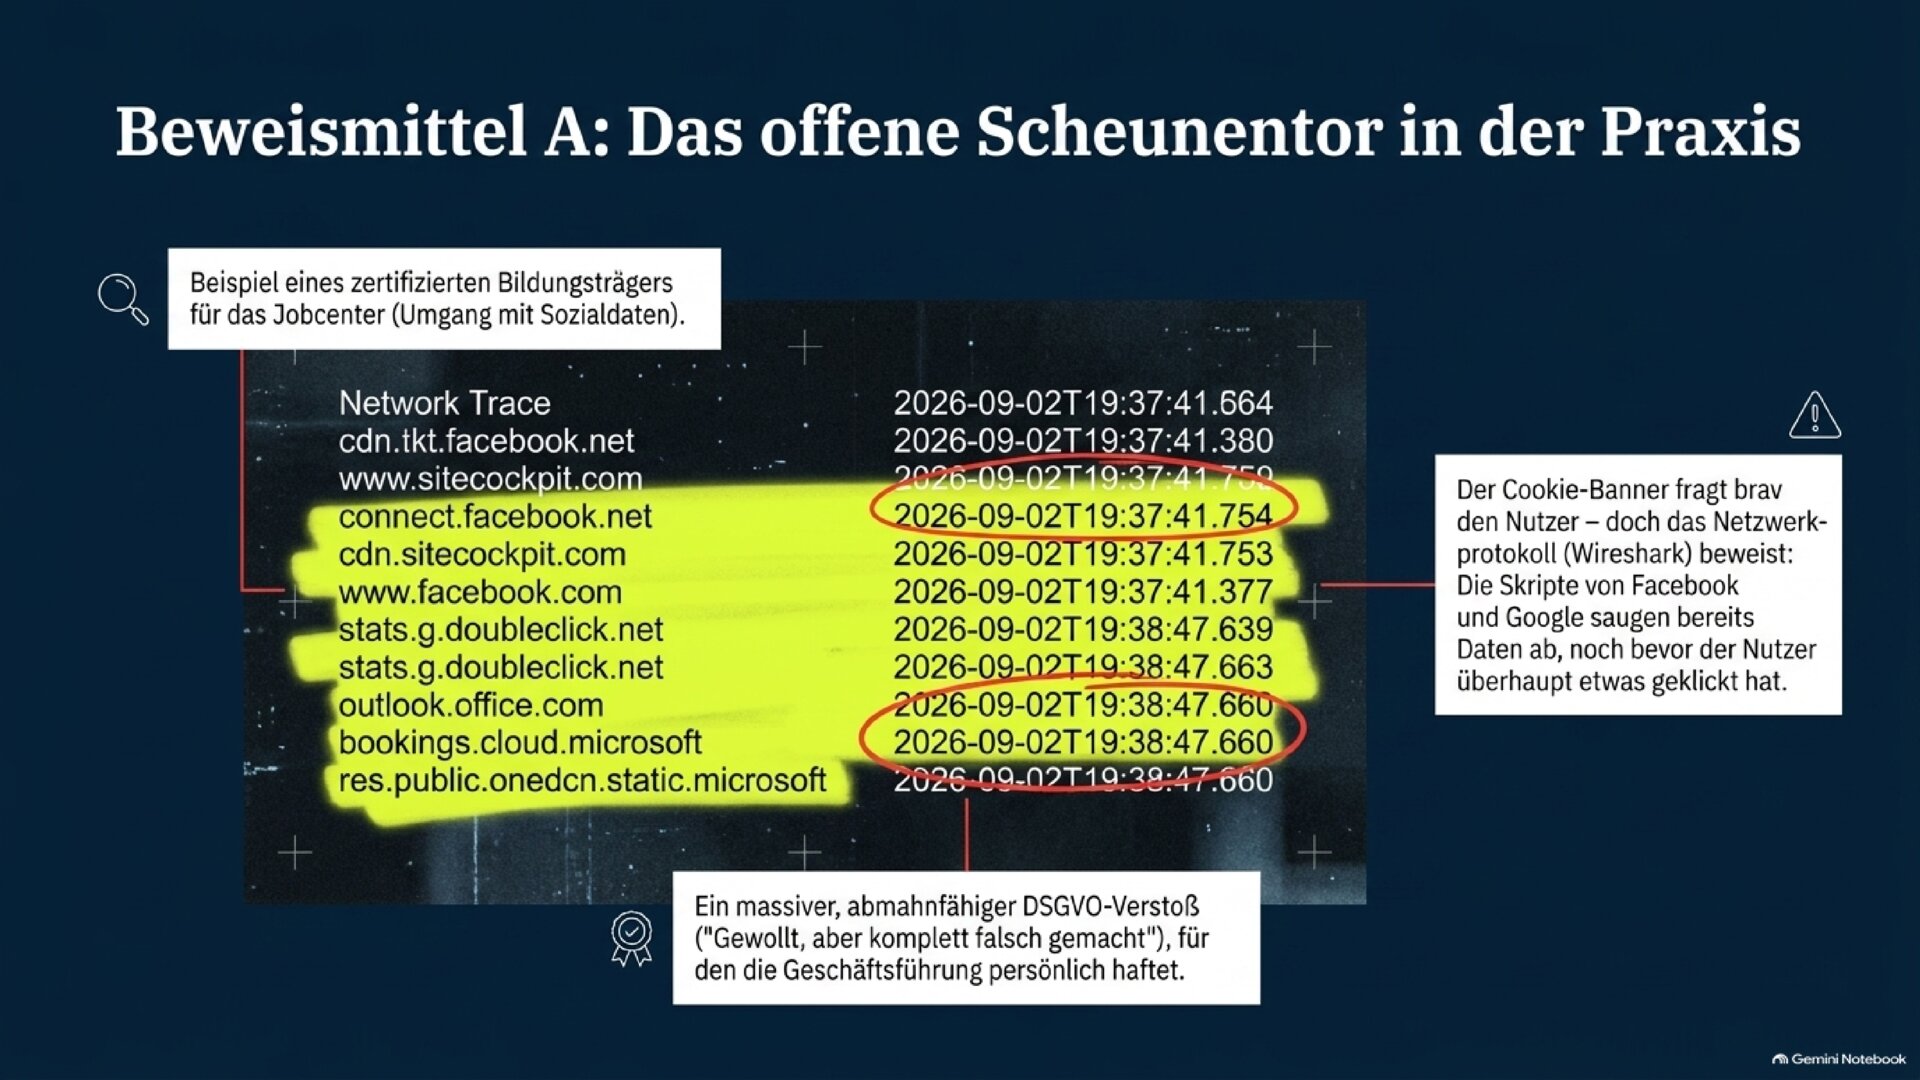
    Technische Analyse automatisierter Datenströme beim Webseiten-Besuch (Datenschutz/Consent) sowie Überprüfung der digitalen Kanäle im Bewerberverfahren.

👉 Ihr Ergebnis

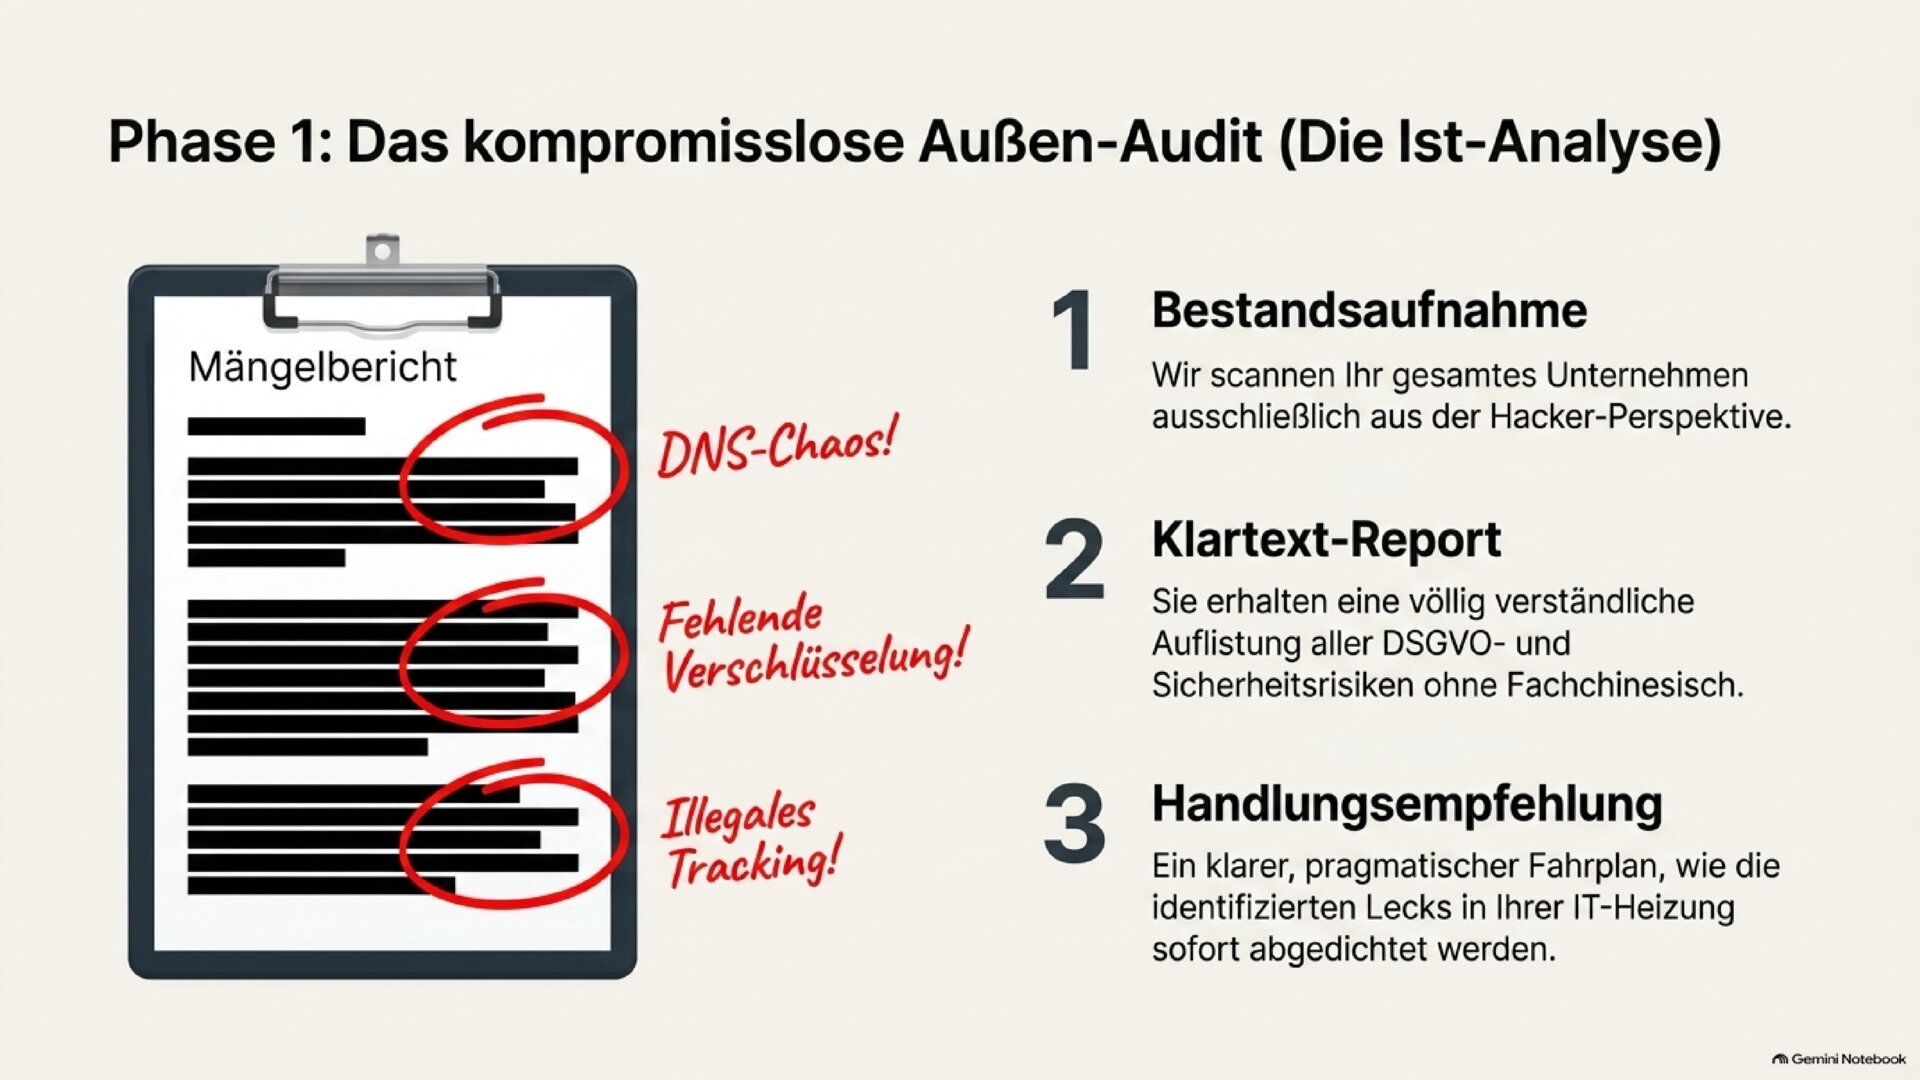
Sie erhalten innerhalb weniger Tage nach Zahlungseingang ein unabhängiges, dokumentiertes Übergabeprotokoll (Mängelbericht). Dieses listet alle Schwachstellen für Sie als Laien absolut verständlich und nach Prioritäten sortiert auf. Mit diesem Werkzeug nehmen Sie Ihre Techniker gezielt in die Pflicht.

⭐ Unabhängiges Außen-Infrastruktur-Audit 🔍

595,00 € – 2.380,00 €

Lieferzeit: 1-3 Tage

Artikelnummer: Unabhängiges-Außen-Infrastruktur-Audit Kategorie:

Beschreibung

Einmalzahlung – kein Abo.

Da wir bei jedem Audit grundsätzlich das volle Leistungsspektrum abrufen und keine halben Sachen machen, richtet sich der Preis nach der Firmengröße. Diese bestimmt die Komplexität Ihrer digitalen Außenfläche (versteckte Subdomains, Altlasten) und das potenzielle wirtschaftliche Schadensrisiko, falls Ihre IT durch ein Leck eine Woche lang komplett stillsteht.

🧠 Menschlicher Verstand statt anonymer Massen-Scan

Bei Rootkäppchen gibt es keine Fließband-Audits. Wir jagen Ihre Systeme nicht einfach durch automatisierte Standard-Scanner, die Sie am Ende mit kryptischen Fehlermeldungen alleine lassen. Jeder Blick auf Ihre digitale Außenfassade erfolgt durch einen echten, menschlichen Prüfer.

Künstliche Intelligenz nutzen wir lediglich als unterstützendes Werkzeug zur Datenpriorisierung. Die Analyse, das kritische Hinterfragen der Zusammenhänge und die praxisnahe Bewertung übernimmt persönlich Ihr IT-Hausmeister. Denn echte Sicherheit entsteht nicht durch Algorithmen, sondern durch Verstand, Erfahrung und den geschulten Blick fürs Detail.

Rootkaeppchen Digital Sovereignty.pdf 1

Über Rootkäppchen – Handwerk trifft digitale Souveränität

🛠️ Wer hier tüftelt

Ich bin Rootkäppchen (Christoph Kerner). Eigentlich schwäbischer Handwerker mit eigener Holzwerkstatt (Air Badada und die Siegerblume), lebe und arbeite ich seit vielen Jahren mitten in Berlin. Was Holz und Server gemeinsam haben? Bei beidem sieht man sofort, ob sauber gearbeitet wurde oder ob der Pfusch nur mit etwas Farbe überdeckt wurde.

🔐 Warum ich das mache

Ich bin „root“ auf allen meinen Systemen – das bedeutet in der IT die volle, uneingeschränkte Kontrolle, aber auch die volle Verantwortung. Mein Weg begann aus einem einfachen Grund: Ich wollte die absolute digitale Souveränität über meine eigenen Daten zurückhaben. Ich wollte mich nicht blind auf US-Cloud-Konzerne, aalglatte Berater oder schlampig konfigurierte Miet-Server verlassen, bei denen niemand genau weiß, wo die eigenen Dokumente landen.

Ich habe begonnen, meine gesamte Infrastruktur selbst aufzubauen, zu härten und zu betreiben. Bei mir läuft alles unter eigener Flagge: vom eigenen Webserver mit Shopsystem über gehärtete E-Mail-Systeme nach strengsten Sicherheitsstandards bis hin zu eigenen, DSGVO-konformen Newsletter-, Videokonferenz- und Cloud-Servern im deutschen Rechenzentrum. Ich entscheide selbst, wann die Heizung läuft und wer die digitale Haustür betritt.

🌱 IT ist wie ein Garten

Eine funktionierende IT-Landschaft ist wie ein gut gepflegter Garten: Man kann nicht im Frühjahr einmal Rasen mähen und erwarten, dass im Herbst alles von alleine blüht. Tägliches Gießen in Form von Sicherheits-Updates, das systematische Jäten von Schwachstellen und der tägliche Rundgang sind absolute Pflicht, damit nichts überwuchert oder verdorrt. Weil ich weiß, wie viel Arbeit dieser tägliche Rundgang macht, nehme ich Unternehmen diese Last ab.

⚙️ Meine Kern(er)kompetenzen im Überblick

Ich biete keine Theorie, sondern erprobte Praxis. Zu meinen täglichen Aufgaben gehören:

  • ✅ Netzwerkarchitektur & Firewalls:
    Maßgeschneiderter Aufbau digitaler Schutzwälle, die Bedrohungen am Eingangstor stoppen, bevor sie das interne Netz erreichen.
  • ✅ Server- & Container-Virtualisierung:
    Flexible, isolierte Systemumgebungen, die Ressourcen schonen, höchste Ausfallsicherheit bieten und Anwendungen strikt voneinander kapseln.
  • ✅ Sichere Fernwartung:
    Unabhängige Über-die-Schulter-Diagnose über eigene Server – ohne dass Passwörter den Besitzer wechseln oder Daten über Drittstaaten fließen.
  • ✅ Virtualisierte Arbeitsplätze & Remotearbeiten:
    Sichere digitale Arbeitsumgebungen und geschützte Browser-Instanzen, damit Mitarbeiter im Homeoffice oder unterwegs arbeiten können, ohne Firmendaten zu gefährden.
  • ✅ Zero-Trust-Architektur & VPN:
    Niemandem im Netz wird blind vertraut. Jeder Zugriff erfordert eine verschlüsselte, direkte Verbindung und eindeutige Authentifizierung.
  • ✅ Netzwerkweiter Inhalts- & Bedrohungsschutz:
    Zentrale Filterung von Schadsoftware, Datensammlern und unerwünschten Skripten direkt auf Netzwerkebene.
  • ✅ Datenspeicher, Nutzerverwaltung & Backupstrategien:
    Saubere Rechtevergabe, strukturierte Speicherorte und automatisierte, unzerstörbare Sicherungen als Lebensversicherung für den Ernstfall.

🤝 Mein Versprechen als IT-Hausmeister und IT-Architekt

Ich komme nicht, um Ihren bisherigen IT-Dienstleister zu ersetzen. Ich komme nach dem bewährten Vier-Augen-Prinzip. Als Ihr unabhängiger IT-Hausmeister schaue ich von außen nach Ihren digitalen Displays, fege die Einfahrt sauber und gebe Ihnen die ungeschminkte Wahrheit an die Hand.

Sie müssen mir für das Außen-Audit keine Passwörter oder Administrator-Zugänge anvertrauen. Wir arbeiten transparent, ehrlich und auf Augenhöhe – von Unternehmer zu Unternehmer.

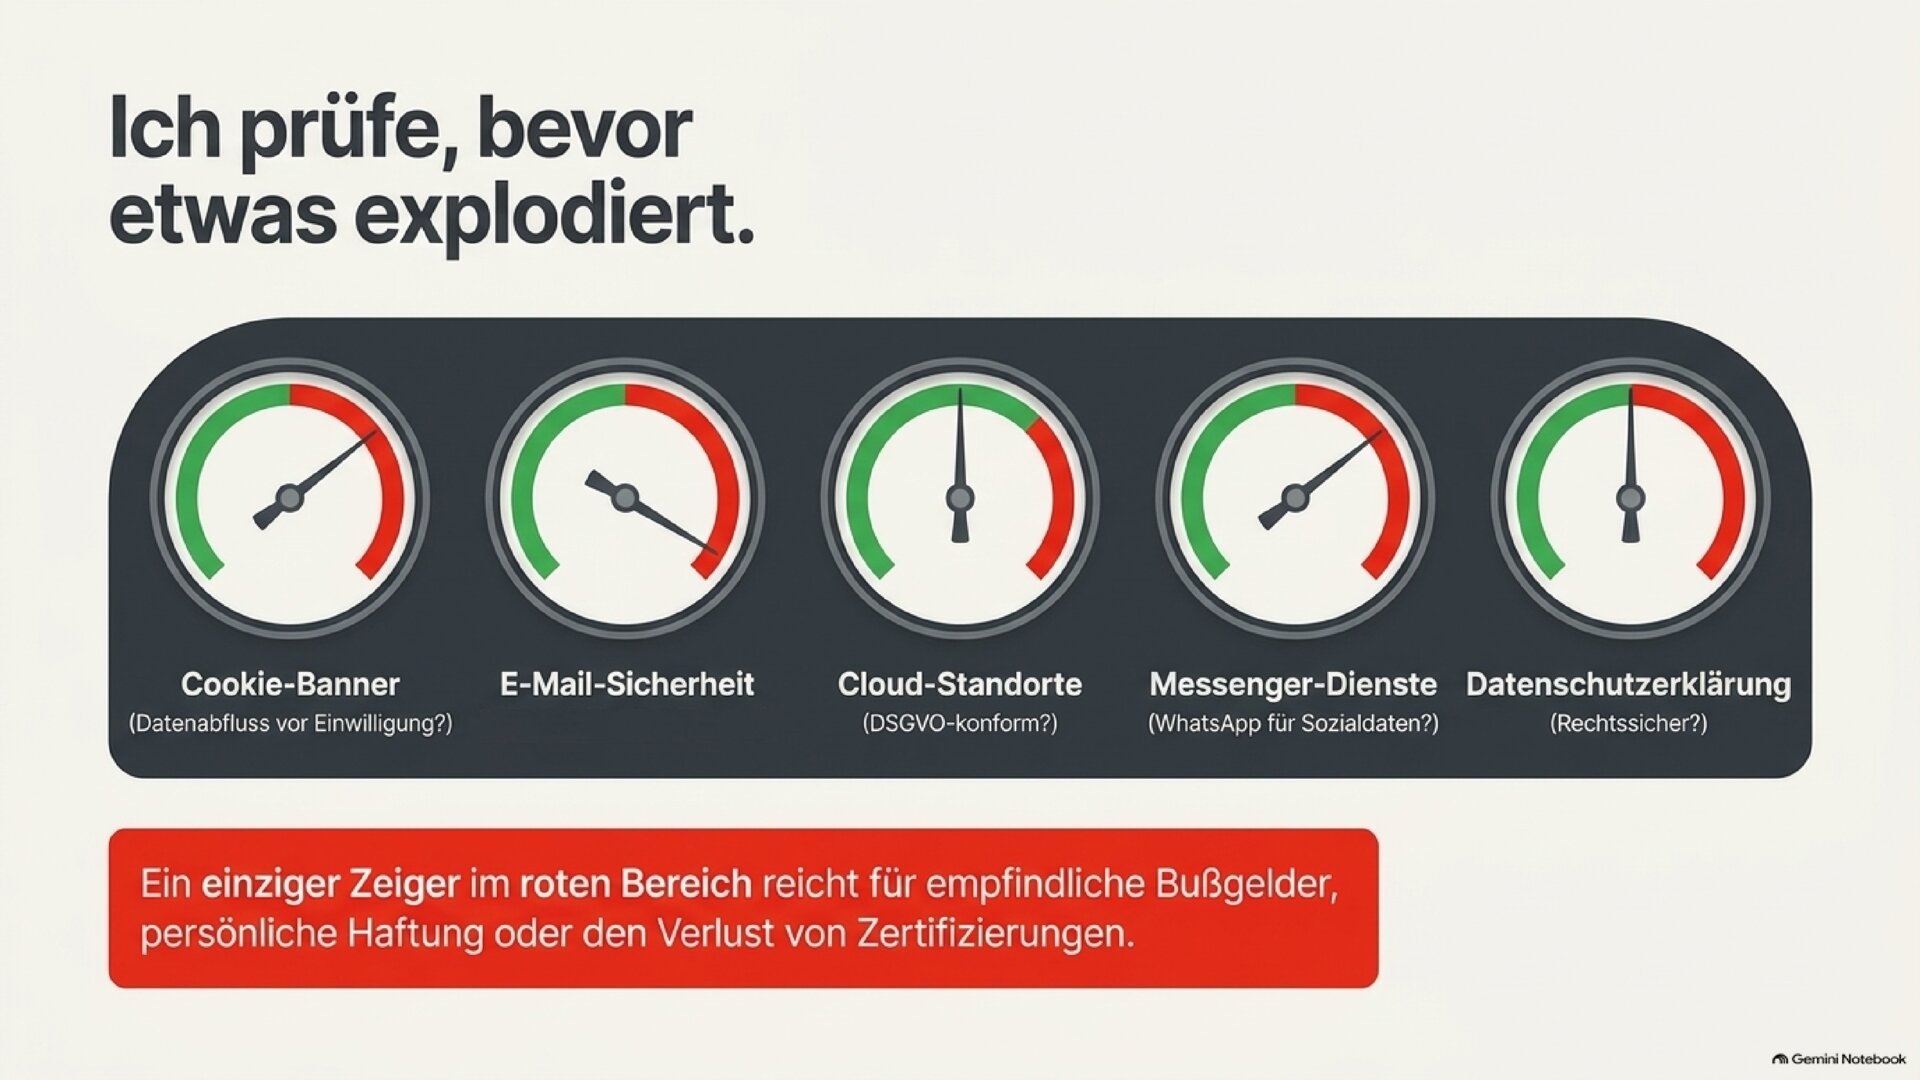
Sichern Sie Ihr digitales Gebäude ab, bevor etwas explodiert.
Rootkaeppchen Digital Sovereignty.pdf 2
Rootkaeppchen Digital Security zweite version.pdf 0

„Wir können alles außer IT“ – Eine Rootkäppchen-Geschichte

Es war einmal ein schwäbischer Handwerker namens Rootkäppchen, den es aus dem ordentlichen, sauber gefegten Stuttgart ins wilde Berlin verschlagen hatte. Die Schwaben im Ländle sagten ja immer stolz: „Wir können alles außer Hochdeutsch.“ Doch kaum in der Hauptstadt angekommen, blickte Rootkäppchen auf die dortige Verwaltung und seufzte tief: „Die Berliner können auch alles – außer IT.“

Eines Tages ging das Rootkäppchen im Berliner Keller spazieren, um nach den digitalen Displays der Stadtwerke zu sehen. Er kam an einer Tür vorbei, auf der mit Edding „Serverraum – Bitte nicht fegen“ geschrieben stand. Die Tür war sperrangelweit offe. Drinnen, zwischen Wischeimern, staubigen Lappen und alten Aktenordnern, summte leise ein verstaubter Mailserver vor sich hin. Jede Putzkraft stolperte beim Holen des Schrubbers unweigerlich über das Netzkabel.

Rootkäppchen schüttelte fassungslos den Kopf. Er ging die Treppe hoch in die Büros der Senatsverwaltung. Dort saßen die Beamten an ihren Schreibtischen. Auf den Bildschirmen klebten Post-its mit den Passwörtern, und auf den Desktops lagen Textdateien namens geheim_passwort.txt. Als Rootkäppchen einen Mitarbeiter fragte, warum er sein Passwort nicht ändere, zuckte dieser nur die Achseln: „Die Personalabteilung hat mir das so gegeben. Die wollen schließlich kontrollieren, ob ich im Solitär auch gewinne.“

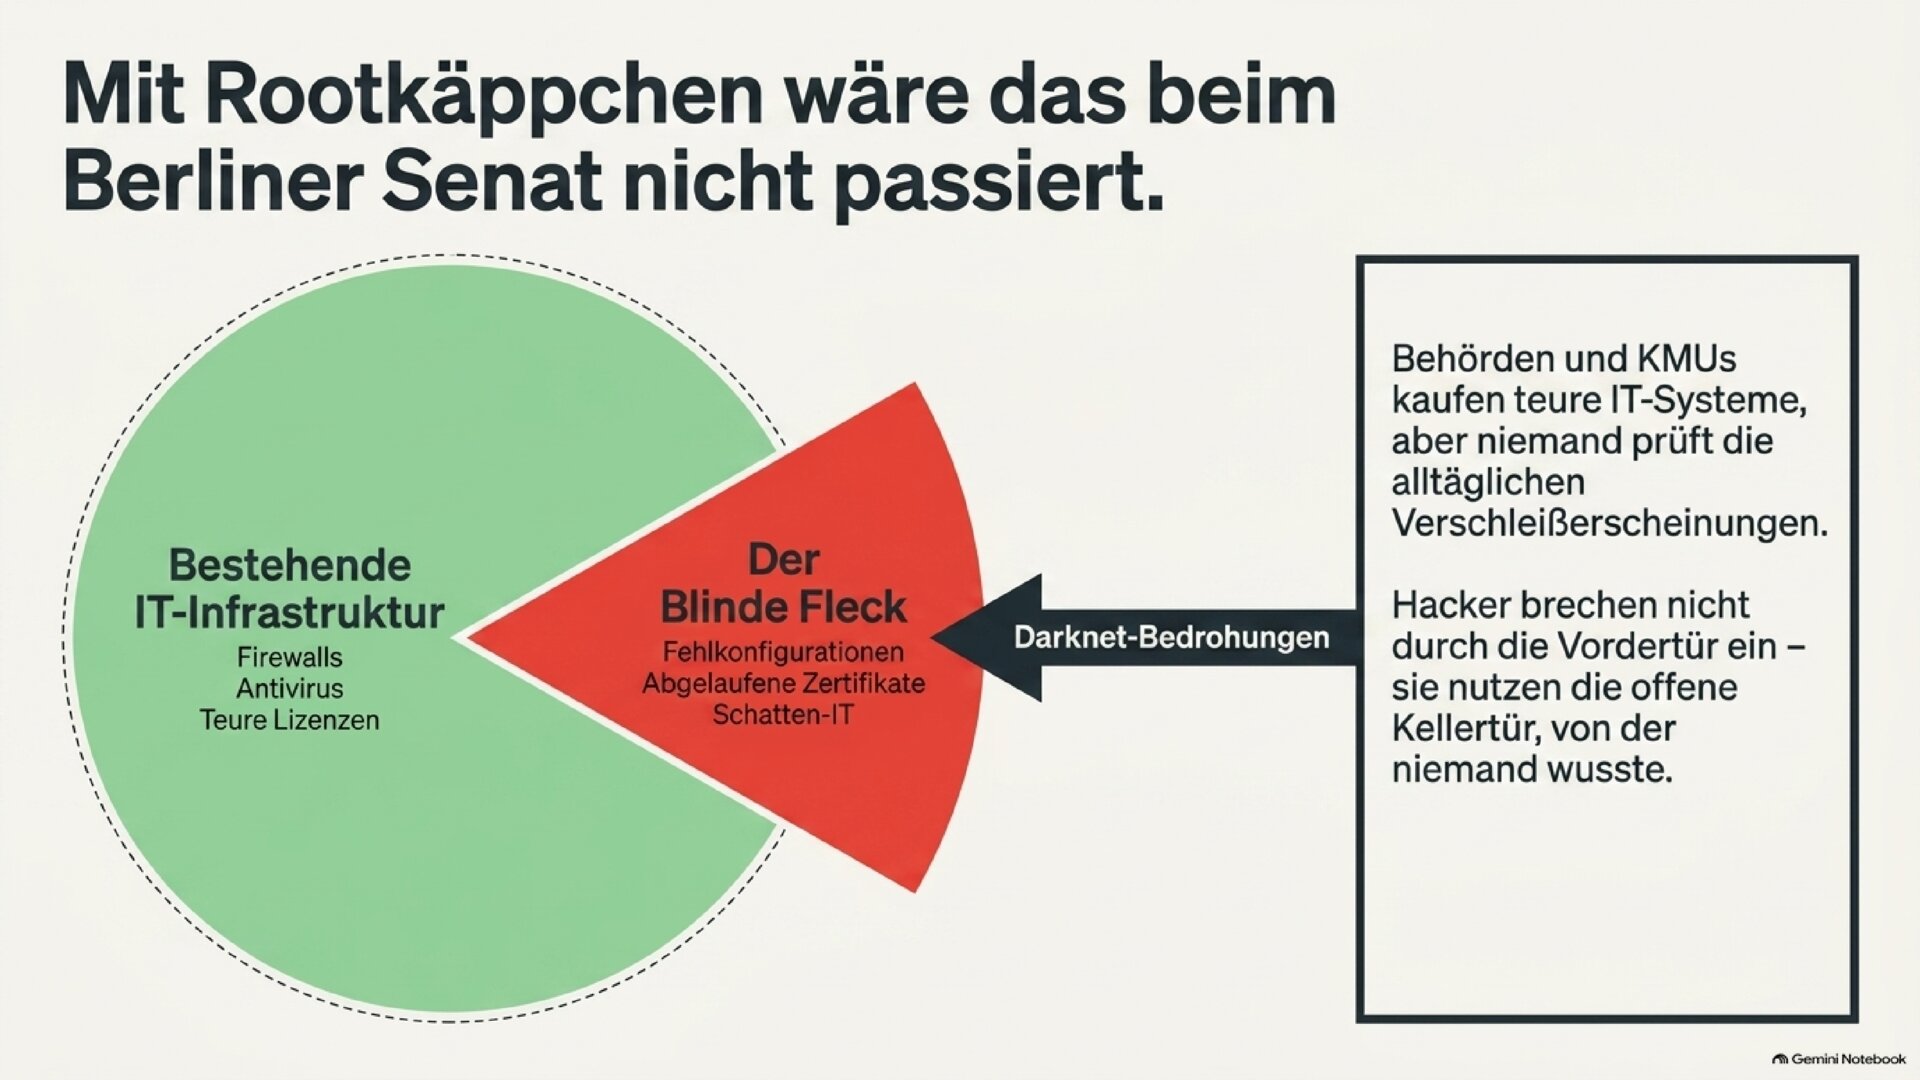
Draußen am Tor stand die IT-Sicherheitswache und wollte einen modernen Schutzwall installieren. Doch die Bezirksvorsteher riefen aufgebracht vom Fenster herunter: „Nee, det kommt uns nicht ins Haus! Wer weiß, was diese Sicherheitssoftware bei uns alles wegfegt!“. Also blieb das digitale Scheunentor sperrangelweit offen.

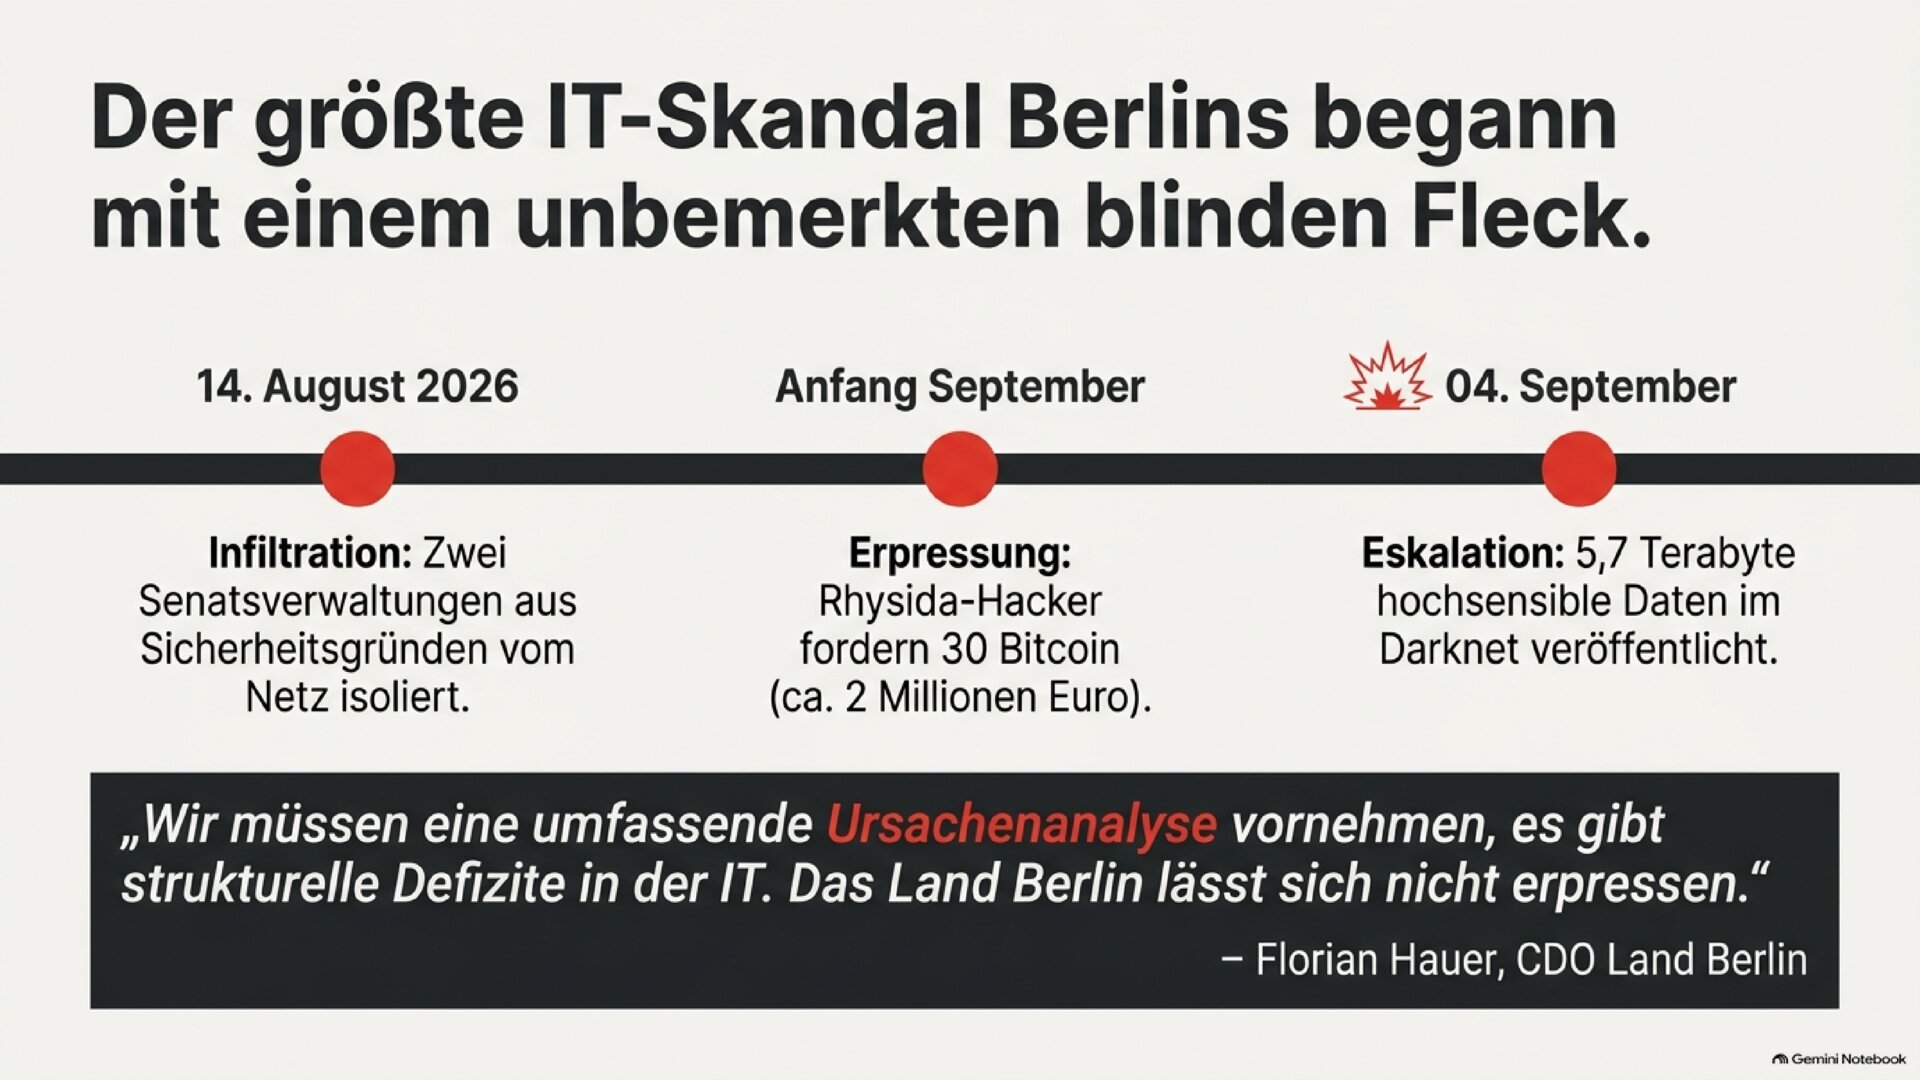
Am nächsten Morgen gab es einen lauten Knall. Die Hackergruppe Rhysida hatte im Darknet das gesamte digitale Tafelsilber der Stadt zur Auktion freigegeben: 5,7 Terabyte Daten, inklusive der Schwachstellen des Trinkwassers und der Gehaltszettel der Chefetage. Der Senat stand im dichten Nebel, die Telefone waren tot und niemand wusste, wer eigentlich was kopiert hatte.

Rootkäppchen zog seine rote Kapuze tief ins Gesicht, schnappte sich seine Kehrschaufel und murmelte im feinsten Schwäbisch: „Herrgottzack! Hättet ihr mich mal lieber im Abo gebucht.“ Ein ordentlicher IT-Hausmeister hätte die Besenkammer verriegelt, die Personalabteilung wieder zurück an die Gehaltstabellen geschickt und eure E-Mail-Infrastruktur auf echtes, unbezwingbares Niveau gehärtet. Bei mir im IT-Garten wird gefegt, bevor das Rohr platzt. Aber wer nicht hören will, muss eben am Ende einen dreistelligen Millionenbetrag für einen neuen digitalen Wagen bezahlen!“.

Und die Moral von der Geschicht‘? Verlass dich niemals blind auf die IT-Heizung der anderen. Denn wenn die im Keller explodiert, stehen am Ende alle im Kalten. IT ist und bleibt Chefsache – und wer seine digitale Haustür nicht vom IT-Hausmeister fegen lässt, den holen nachts die Wölfe.

Menschlicher Verstand statt anonymer Massen-Scan

Bei Rootkäppchen gibt es keine Fließband-Audits. Wir jagen Ihre Systeme nicht einfach durch automatisierte Standard-Scanner, die Sie am Ende mit kryptischen Fehlermeldungen alleine lassen. Jeder Blick auf Ihre digitale Außenfassade erfolgt durch einen echten, menschlichen Prüfer.
Künstliche Intelligenz nutzen wir lediglich als unterstützendes Werkzeug zur Datenpriorisierung. Die Analyse, das kritische Hinterfragen der Zusammenhänge und die praxisnahe Bewertung übernimmt persönlich Ihr IT-Hausmeister. Denn echte Sicherheit entsteht nicht durch Algorithmen, sondern durch Verstand, Erfahrung und den geschulten Blick fürs Detail.

Über Rootkäppchen – Handwerk trifft digitale Souveränität

Wer hier tüftelt

Ich bin Rootkäppchen (Christoph Kerner). Eigentlich schwäbischer Handwerker mit eigener Holzwerkstatt (Air Badada und die Siegerblume), lebe und arbeite ich seit vielen Jahren mitten in Berlin. Was Holz und Server gemeinsam haben? Bei beidem sieht man sofort, ob sauber gearbeitet wurde oder ob der Pfusch nur mit etwas Farbe überdeckt wurde.

Warum ich das mache

Ich bin „root“ auf allen meinen Systemen – das bedeutet in der IT die volle, uneingeschränkte Kontrolle, aber auch die volle Verantwortung. Mein Weg begann aus einem einfachen Grund: Ich wollte die absolute digitale Souveränität über meine eigenen Daten zurückhaben. Ich wollte mich nicht blind auf US-Cloud-Konzerne, aalglatte Berater oder schlampig konfigurierte Miet-Server verlassen, bei denen niemand genau weiß, wo die eigenen Dokumente landen.

Ich habe begonnen, meine gesamte Infrastruktur selbst aufzubauen, zu härten und zu betreiben. Bei mir läuft alles unter eigener Flagge: vom eigenen Webserver mit Shopsystem über gehärtete E-Mail-Systeme nach strengsten Sicherheitsstandards bis hin zu eigenen, DSGVO-konformen Newsletter- Videokonferenz- und Cloud-Servern im deutschen Rechenzentrum. Ich entscheide selbst, wann die Heizung läuft und wer die digitale Haustür betritt.

IT ist wie ein Garten

Eine funktionierende IT-Landschaft ist wie ein gut gepflegter Garten: Man kann nicht im Frühjahr einmal Rasen mähen und erwarten, dass im Herbst alles von alleine blüht. Tägliches Gießen in Form von Sicherheits-Updates, das systematische Jäten von Schwachstellen und der tägliche Rundgang sind absolute Pflicht, damit nichts überwuchert oder verdorrt. Weil ich weiß, wie viel Arbeit dieser tägliche Rundgang macht, nehme ich Unternehmen diese Last ab.

Meine Kern(er)kompetenzen im Überblick

Ich biete keine Theorie, sondern erprobte Praxis. Zu meinen täglichen Aufgaben gehören:

✅ Netzwerkarchitektur & Firewalls: Maßgeschneiderter Aufbau digitaler Schutzwälle, die Bedrohungen am Eingangstor stoppen, bevor sie das interne Netz erreichen.
✅ Server- & Container-Virtualisierung: Flexible, isolierte Systemumgebungen, die Ressourcen schonen, höchste Ausfallsicherheit bieten und Anwendungen strikt voneinander kapseln.
✅ Sichere Fernwartung: Unabhängige Über-die-Schulter-Diagnose über eigene Server – ohne dass Passwörter den Besitzer wechseln oder Daten über Drittstaaten fließen.
✅ Virtualisierte Arbeitsplätze & Remotearbeiten: Sichere digitale Arbeitsumgebungen und geschützte Browser-Instanzen, damit Mitarbeiter im Homeoffice oder unterwegs arbeiten können, ohne Firmendaten zu gefährden.
✅ Zero-Trust-Architektur & VPN: Niemandem im Netz wird blind vertraut. Jeder Zugriff erfordert eine verschlüsselte, direkte Verbindung und eindeutige Authentifizierung.
✅ Netzwerkweiter Inhalts- & Bedrohungsschutz: Zentrale Filterung von Schadsoftware, Datensammlern und unerwünschten Skripten direkt auf Netzwerkebene.
✅ Datenspeicher, Nutzerverwaltung & Backupstrategien: Saubere Rechtevergabe, strukturierte Speicherorte und automatisierte, unzerstörbare Sicherungen als Lebensversicherung für den Ernstfall.

Mein Versprechen als IT-Hausmeister

Ich komme nicht, um Ihren bisherigen IT-Dienstleister zu ersetzen. Ich komme nach dem bewährten Vier-Augen-Prinzip. Als Ihr unabhängiger IT-Hausmeister schaue ich von außen nach Ihren digitalen Displays, fege die Einfahrt sauber und gebe Ihnen die ungeschminkte Wahrheit an die Hand.

Sie müssen mir für das Außen-Audit keine Passwörter oder Administrator-Zugänge anvertrauen. Wir arbeiten transparent, ehrlich und auf Augenhöhe – von Unternehmer zu Unternehmer.

Sichern Sie Ihr digitales Gebäude ab, bevor etwas explodiert.
✅ Prüfung der digitalen Außenfassade, des elektronischen Schriftverkehrs und rechtlicher Compliance-Risiken aus der Sicht eines externen Prüfers.

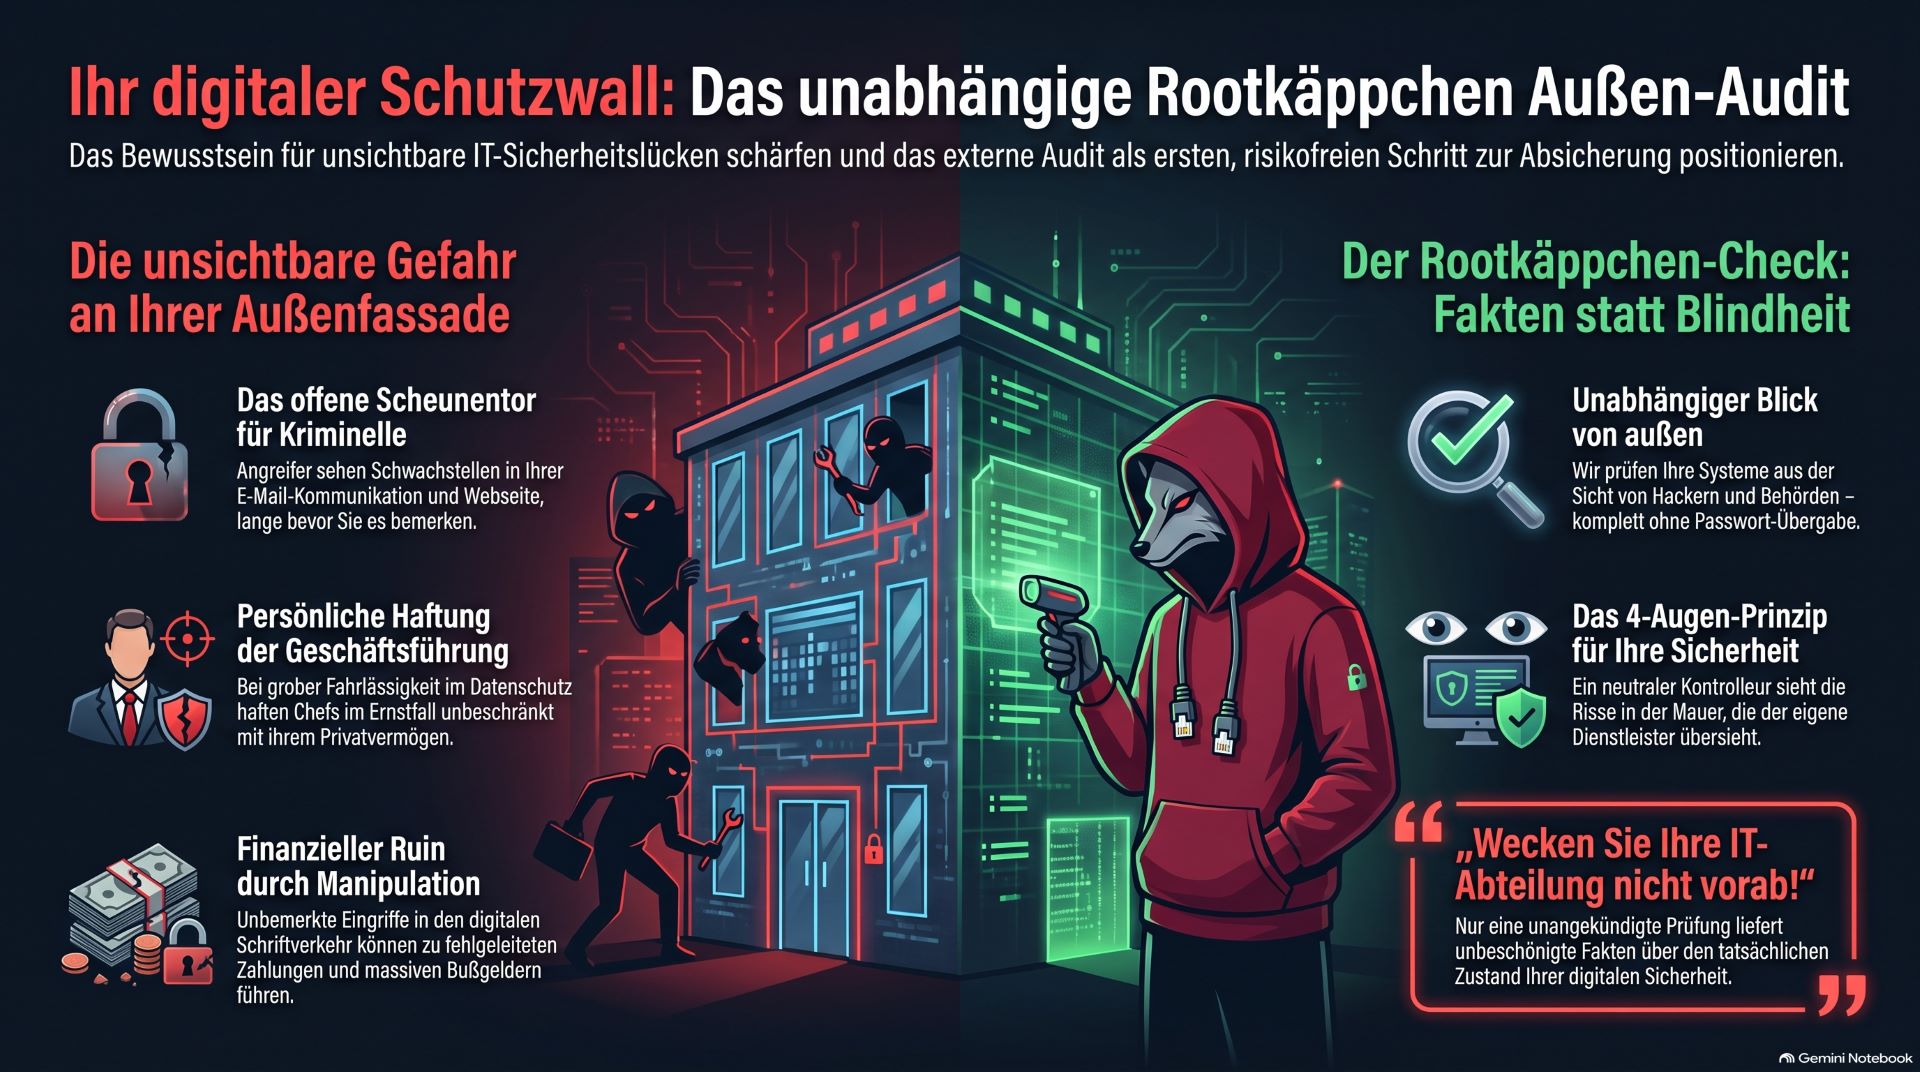
Als Geschäftsführer tragen Sie die volle persönliche Haftung für Datensicherheit und die Einhaltung der DSGVO. Doch wer kontrolliert eigentlich Ihre IT? Nach dem bewährten Vier-Augen-Prinzip bewertet dieses Audit Ihre Systeme absolut neutral und unvoreingenommen von außen – ohne Betriebsblindheit.

⚠️ Wichtiger Praxis-Hinweis für Inhaber

Es macht strategisch keinen Sinn, Ihre interne IT oder Ihren Dienstleister vorab zu informieren. Ohne unabhängige Fakten wird man Sie oft mit der Aussage „Alles läuft seit Jahren fehlerfrei“ beruhigen. Unsere Analyse erfolgt rein von außen über öffentlich zugängliche Schnittstellen. Es werden keine Passwörter benötigt. Ihre laufenden Betriebsprozesse werden nicht beeinträchtigt und Ihre IT merkt nichts von der Prüfung. Sie sichern sich erst die ungeschminkten Fakten.

👉 Was wird geprüft

• Kommunikations- & Transportwege: Analyse des E-Mail-Verkehrs auf Abhörsicherheit, Verschlüsselungsverfahren und Schutz vor Identitätsmissbrauch (Chef-Spoofing).

• Technische Außenfassade: Validierung der Erreichbarkeit nach modernen Netzstandards, Prüfung digitaler Sicherheitszertifikate und Sichtbarkeit sensibler Administrations- und Wartungszugänge (z.B. Webseiten-Logins).

• Besucher- & HR-Compliance: Technische Analyse automatisierter Datenströme beim Webseiten-Besuch (Datenschutz/Consent) sowie Überprüfung der digitalen Kanäle im Bewerberverfahren.

👉 Ihr Ergebnis

Sie erhalten innerhalb weniger Tage nach Zahlungseingang ein unabhängiges, dokumentiertes Übergabeprotokoll (Mängelbericht). Dieses listet alle Schwachstellen für Sie als Laien absolut verständlich und nach Prioritäten sortiert auf. Mit diesem Werkzeug nehmen Sie Ihre Techniker gezielt in die Pflicht.